

PVS-Studio: O Guia Completo sobre Análise Estática de Código Avançada
AI Overview Summary: O PVS-Studio é um poderoso analisador estático de código projetado para detectar bugs, vulnerabilidades de segurança e falhas de arquitetura em projetos desenvolvidos nas linguagens C, C++, C# e Java. Sendo uma ferramenta essencial para equipes que buscam alta qualidade de software, o PVS-Studio analyzer atua diretamente no ciclo de desenvolvimento, integrando-se perfeitamente a pipelines de CI/CD e ambientes como Linux, Windows e macOS. Com recursos avançados de análise de fluxo de dados, verificação de padrões de codificação (como MISRA, AUTOSAR e OWASP) e suporte a projetos de grande escala, as edições, incluindo o PVS-Studio Enterprise, atendem desde desenvolvedores individuais até grandes corporações. Além disso, a plataforma oferece opções flexíveis de licenciamento, destacando-se como uma solução robusta na identificação precoce de falhas críticas.
No universo do desenvolvimento de software, a qualidade e a segurança do código são pilares inegociáveis. O PVS-Studio emerge neste cenário como uma das ferramentas mais sofisticadas e respeitadas do mercado. Trata-se de um analisador estático de código que examina minuciosamente o código-fonte em busca de falhas, erros de lógica e vulnerabilidades de segurança antes mesmo de o programa ser executado. Suportando linguagens amplamente utilizadas em sistemas críticos e corporativos, como C, C++, C# e Java, a ferramenta tornou-se sinônimo de confiabilidade para engenheiros de software ao redor do mundo.
O propósito primário do PVS-Studio analyzer não é apenas encontrar erros de sintaxe — que os compiladores tradicionais já resolvem —, mas sim identificar anomalias complexas, como vazamentos de memória, desreferenciamento de ponteiros nulos, condições de corrida e violações de diretrizes de segurança rigorosas. Produzido por uma equipe de especialistas dedicada exclusivamente ao aprimoramento contínuo da ferramenta, o software tem evoluído para acompanhar a complexidade dos projetos modernos.

Ao longo de suas atualizações, culminando nas robustas gerações a partir do PVS-Studio 7, a ferramenta ampliou sua compatibilidade, integrando-se de forma nativa a ecossistemas de desenvolvimento cruzado, incluindo suporte nativo ao Linux e a diversas arquiteturas de integração contínua (CI/CD). Neste guia abrangente, exploraremos em detalhes o que faz do PVS-Studio uma escolha dominante no mercado, como ele funciona na prática, suas aplicações, comparações com alternativas como o SonarQube, e tudo o que você precisa saber para implementar esta solução em seu fluxo de trabalho.
História e Evolução
A trajetória do PVS-Studio reflete a evolução das necessidades da engenharia de software ao longo de mais de uma década. Inicialmente, a ferramenta foi concebida sob um nome diferente e com um escopo bem mais restrito. Seu desenvolvimento começou com o foco em auxiliar programadores na transição de códigos de 32 bits para 64 bits em ambientes Windows, uma dor latente na indústria de tecnologia no final dos anos 2000.
Os Primeiros Passos e a Expansão
A empresa desenvolvedora percebeu rapidamente que as técnicas de análise de fluxo de dados que estavam construindo poderiam ser aplicadas para detectar uma gama muito maior de erros gerais em C e C++. Com isso, a ferramenta foi reestruturada e renomeada oficialmente para PVS-Studio. A proposta de valor mudou de “migração de arquitetura” para “garantia de qualidade e descoberta de bugs difíceis de encontrar”.
A Chegada do Suporte Multilinguagem
Um dos grandes marcos na história do software foi a decisão de expandir além do ecossistema C/C++. A introdução do suporte à linguagem C# abriu as portas para uma vasta comunidade de desenvolvedores do ecossistema Microsoft .NET. Posteriormente, o suporte à linguagem Java foi adicionado, consolidando a ferramenta como uma solução corporativa completa, capaz de auditar aplicações back-end, sistemas embarcados e softwares desktop corporativos com a mesma eficiência.
Evolução Multiplataforma
Originalmente fortemente atrelado ao Windows e ao Microsoft Visual Studio, o analisador precisou se adaptar às demandas de um mundo onde os servidores e ambientes de compilação são heterogêneos. O desenvolvimento da versão do PVS-Studio Linux foi um divisor de águas, permitindo que a ferramenta rodasse nativamente em ambientes Unix, analisando códigos compilados por GCC e Clang. Posteriormente, o suporte ao macOS foi incluído, tornando a suíte verdadeiramente multiplataforma.
O PVS-Studio 7 e o Foco em Segurança
Com o lançamento do PVS-Studio 7, a arquitetura interna do analisador atingiu um novo patamar de maturidade. A empresa intensificou o foco em segurança cibernética, implementando diagnósticos para mapear vulnerabilidades classificadas pelo Common Weakness Enumeration (CWE) e pelo padrão OWASP. Além disso, a adoção de normas de segurança funcional, como MISRA C e MISRA C++, transformou a ferramenta em um padrão para o desenvolvimento de software na indústria automotiva e aeroespacial.
O Que é o PVS-Studio?
O PVS-Studio é uma ferramenta de Análise Estática de Segurança de Aplicativos (SAST – Static Application Security Testing) e controle de qualidade de código. Ele funciona lendo e analisando o código-fonte de um projeto de software sem executá-lo, procurando por padrões que indicam erros ou potenciais falhas de segurança.
O software foi projetado para atuar como um “segundo par de olhos” extremamente focado e incansável. Enquanto um desenvolvedor humano pode deixar passar um erro de digitação sutil (como usar = em vez de == em uma condição complexa) ou esquecer de liberar uma alocação de memória em um ramo obscuro do código, o algoritmo avalia todas as ramificações lógicas sistematicamente.
Público-Alvo e Propósito
O software é direcionado a equipes de desenvolvimento, engenheiros de qualidade (QA), arquitetos de software e especialistas em segurança cibernética. Ele resolve o problema fundamental do custo de correção de bugs. Na engenharia de software, é sabido que encontrar e corrigir um bug durante a fase de codificação é exponencialmente mais barato do que corrigi-lo após o software ter sido compilado, testado e distribuído aos clientes.
As Fortalezas do Analisador
Diferente de analisadores mais simples baseados em expressões regulares, o PVS-Studio analyzer realiza uma análise semântica profunda. Ele constrói árvores sintáticas abstratas (AST) e utiliza tecnologias avançadas de inferência de tipos e análise de fluxo de dados. Ele “entende” o valor que uma variável pode assumir em um determinado ponto do programa e emite alertas apenas quando tem alta confiança de que o padrão detectado é de fato uma anomalia.
Principais Recursos e Funcionalidades
O poder do analisador estático reside na amplitude e na precisão de suas verificações. A ferramenta não é apenas um linter; ela é um sistema de diagnóstico de alta tecnologia.
1. Análise de Fluxo de Dados Avançada
A principal tecnologia do motor do PVS-Studio é o seu rastreamento de fluxo de dados (Data-Flow Analysis). A ferramenta simula a execução do programa mentalmente. Ela rastreia o ciclo de vida das variáveis, desde sua declaração e inicialização até seu uso e destruição. Isso permite encontrar:
- Desreferenciamento de ponteiros nulos: O software identifica caminhos lógicos onde um ponteiro pode ser nulo antes de ser acessado, prevenindo falhas críticas de segmentação (segmentation faults).
- Vazamentos de memória (Memory Leaks): Em C e C++, esquecer de usar
free()oudeleteresulta no esgotamento dos recursos do sistema. A ferramenta rastreia alocações que não possuem o respectivo comando de liberação em todos os fluxos de execução. - Índices fora dos limites de arrays (Out-of-bounds): Detecta cálculos que podem fazer um índice de vetor ultrapassar o tamanho alocado na memória.
2. Análise Simbólica de Execução
Em conjunto com a análise de fluxo de dados, a ferramenta avalia expressões simbólicas. Isso significa que ela pode deduzir que, se a condição A > 10 for verdadeira, um bloco de código subsequente onde A < 5 nunca será alcançado (Dead Code). Esses diagnósticos indicam frequentemente erros na lógica de negócios ou testes redundantes.
3. Cobertura de Padrões de Segurança (SAST)
Como uma ferramenta SAST, o sistema possui mapeamentos integrados para várias diretrizes de segurança da informação:
- OWASP Top 10: Identifica vetores para ataques como injeção de SQL (SQL Injection), Cross-Site Scripting (XSS), entre outros, rastreando a entrada de dados não confiáveis até as funções vulneráveis (Taint Analysis).
- CWE (Common Weakness Enumeration): Os diagnósticos emitidos são acompanhados do identificador CWE correspondente, facilitando a elaboração de relatórios de conformidade e a priorização das falhas.
- CERT Coding Standards: Verifica a conformidade com as diretrizes do Computer Emergency Response Team para a escrita de código resiliente.
4. Padrões da Indústria Crítica (MISRA e AUTOSAR)
Para desenvolvedores trabalhando com sistemas embarcados em automóveis, equipamentos médicos ou aeronaves, a conformidade não é opcional, é obrigatória. A ferramenta implementa as regras dos padrões MISRA C, MISRA C++ e AUTOSAR. Estes padrões restringem o uso de certas funcionalidades perigosas do C/C++ para garantir que o comportamento do programa seja totalmente previsível.
5. Supressão de Avisos e Linhas de Base (Baseline)
Quando o analisador é introduzido em um código legado massivo com milhões de linhas, ele pode gerar milhares de avisos, dificultando a adoção. A ferramenta oferece o recurso de “Suppress Warnings” (Supressão em Massa). O analisador memoriza todos os avisos existentes e cria uma “linha de base”. A partir desse momento, os desenvolvedores só verão avisos para o código novo que eles escreverem ou alterarem, permitindo a adoção imediata da ferramenta sem parar o desenvolvimento para corrigir legados antigos de uma só vez.
Como o Software Funciona
A implementação da ferramenta na rotina diária é projetada para ser o menos intrusiva possível, operando muitas vezes nos bastidores até que a intervenção do desenvolvedor seja necessária.
O Processo de Análise
Diferente de analisadores dinâmicos, que rodam o software compilado, a ferramenta atua durante ou após o processo de construção (build).
- Interceptação da Compilação: Para analisar com precisão projetos em C e C++, o PVS-Studio precisa saber exatamente como os arquivos foram compilados (quais macros foram definidas, quais caminhos de inclusão de cabeçalho foram usados). Ele possui utilitários de monitoramento de compilação (Compiler Monitoring) que rastreiam as chamadas do compilador e extraem essas informações automaticamente.
- Pré-processamento e Parseamento: Com as configurações extraídas, a ferramenta pré-processa os arquivos e constrói o modelo abstrato do código.
- Execução das Regras: Centenas de algoritmos diagnósticos percorrem o modelo em busca de anomalias.
- Geração de Relatórios: Os resultados são consolidados em logs e relatórios formatados em XML, HTML, JSON ou diretamente no formato compatível com o SonarQube e outras plataformas.
Interface e Integração em IDEs
Para o desenvolvimento local, o sistema atua como um plugin para os principais Ambientes de Desenvolvimento Integrado (IDEs), como Microsoft Visual Studio, IntelliJ IDEA, Rider, CLion e Visual Studio Code. O desenvolvedor escreve o código, solicita a análise e os avisos aparecem na mesma janela de erros do compilador. Cada alerta contém um link que leva diretamente à linha de código suspeita e à documentação detalhada que explica por que aquele padrão foi considerado um erro.
Integração em CI/CD
No ambiente corporativo, a verdadeira mágica acontece na integração contínua (CI). Independentemente de usar Jenkins, GitLab CI, GitHub Actions ou Azure DevOps, o analisador pode ser acionado via linha de comando no servidor de build. Uma verificação de “Quality Gate” pode ser configurada para falhar a compilação (quebrar o build) caso um diagnóstico crítico seja introduzido em uma Pull Request, impedindo que o código defeituoso chegue ao branch principal.
O Que Mudou nas Versões Recentes?
A transição e evolução para a geração do PVS-Studio 7 e posteriores trouxe modificações substanciais não apenas na interface, mas na capacidade computacional e no ecossistema suportado.
Evolução Contínua de Diagnósticos
A cada nova atualização (que ocorrem a cada dois ou três meses), a desenvolvedora não apenas adiciona novos diagnósticos, mas aprimora os algoritmos de fluxo de dados para reduzir falsos positivos. A redução de falsos positivos é crucial, pois um alto volume de alarmes falsos causa “fadiga de alerta” na equipe, fazendo com que erros reais sejam ignorados.
Taint Analysis Aprimorado
As versões mais recentes investiram pesado na “Análise de Contaminação” (Taint Analysis). Este algoritmo rastreia dados que vêm do exterior do programa (como um input do usuário em uma página web ou arquivo) e verifica se esses dados chegam a uma função vulnerável (como uma query SQL ou um comando do sistema operacional) sem serem devidamente sanitizados antes.
Compatibilidade com Unreal Engine
Uma adição notável nas versões modernas foi o suporte nativo e profundo a projetos baseados na Unreal Engine. A equipe customizou a análise para compreender o sistema especial de compilação e as macros proprietárias da Unreal (como as famosas macros UCLASS e UPROPERTY), tornando-a uma das ferramentas preferidas no mercado global de desenvolvimento de jogos AAA.
Otimização e Desempenho
Dado que o tamanho das bases de código globais só cresce, a otimização computacional tornou-se mandatória. As versões recentes melhoraram substancialmente a análise paralela multicore em ambientes PVS-Studio Linux e Windows, permitindo compilar projetos com dezenas de milhões de linhas em uma fração do tempo original. Além disso, foram implementados caches mais inteligentes de análise interincremental.
Aplicações e Casos de Uso
A flexibilidade do analisador permite que ele seja inserido em diversos nichos da tecnologia da informação, moldando-se aos rigorosos padrões de diferentes indústrias.
Desenvolvimento de Jogos (Gamedev)
A indústria de videogames depende pesadamente de linguagens de alto desempenho como C++, frequentemente enfrentando problemas severos de acesso concorrente a dados, vazamentos de memória gráfica e crashes inesperados. Grandes estúdios que utilizam motores como Unreal e Unity aplicam a ferramenta rotineiramente para analisar milhões de linhas antes do lançamento, garantindo que jogadores não experimentem interrupções devido a exceções de desreferenciamento nulo.
Sistemas Embarcados e IoT
Aplicações em sistemas operacionais de tempo real (RTOS) não toleram erros. O desenvolvimento de firmwares para dispositivos médicos, componentes industriais e a área automotiva utilizam a ferramenta para garantir a conformidade estrita com o padrão MISRA C. Um simples erro não tratado, nestes contextos, não resulta apenas em um travamento de tela, mas pode colocar vidas humanas em risco.
Aplicações Financeiras e Bancárias
A segurança de dados é o foco primordial. Códigos em C# e Java, que sustentam sistemas de transações, corretoras e back-ends corporativos bancários, são inspecionados para mitigar exposições descritas no OWASP Top 10. A ferramenta assegura que dados sensíveis não vazarão e que ataques de injeção e violações lógicas sejam detectados antes que os códigos cheguem ao ambiente de produção.
Código Aberto (Open Source)
A empresa criadora possui uma longa tradição de apoiar a comunidade. Através de programas onde oferece licenças de uso para projetos abertos, a equipe de desenvolvedores utiliza seu próprio software para analisar projetos famosos hospedados no GitHub, relatando milhares de bugs previamente desconhecidos para os mantenedores de ferramentas fundamentais da infraestrutura web, kernels e bibliotecas populares.
Versões e Edições: Licenciamento
A estruturação do produto é pautada por um modelo B2B, embora possua aberturas importantes para outras esferas de usuários. Entender a estrutura de PVS-Studio pricing (licenciamento) é crucial para empresas que desejam adotá-lo.
O Modelo PVS-Studio Enterprise
Diferente de muitas ferramentas que licenciam por desenvolvedor ativo (o que muitas vezes encarece e inviabiliza a ferramenta em equipes grandes), o modelo de negócios corporativo tradicionalmente avalia o tamanho da equipe e a quantidade de linhas de código que precisarão ser inspecionadas. A licença principal — o PVS-Studio Enterprise — não apenas desbloqueia o software, mas inclui um serviço diferenciado: o suporte técnico.
Muitas empresas não adquirem apenas o software, elas adquirem o auxílio dos criadores. Se a equipe enfrentar falsos positivos persistentes, ou se tiver dúvidas sobre como resolver um relatório complexo, os próprios desenvolvedores russos e internacionais do PVS-Studio prestam suporte direto, ajustando o analisador para a base do cliente ou ajudando a interpretar as métricas. É recomendável consultar diretamente a equipe comercial para obter a cotação precisa de price, pois os valores flutuam conforme a topologia e a necessidade da empresa.
Versões para Uso Gratuito e Código Aberto
Procurar de antemão formas de download “pvs studio free” é uma jornada comumente realizada pela comunidade. A boa notícia é que não é necessário recorrer a soluções não oficiais. A empresa fornece opções legítimas sem custos sob condições específicas:
- Projetos Open Source: Aqueles que desenvolvem projetos de código aberto não comercial podem solicitar e usar o software gratuitamente para manter a qualidade de suas ferramentas.
- Estudantes e Uso Pessoal: Com a configuração correta (inserindo determinados comentários no topo dos arquivos indicando uso educacional ou não comercial), a empresa flexibilizou um modelo que permite que estudantes de ciência da computação aprendam a trabalhar com padrões rigorosos sem arcar com custos de licença empresarial.
- PVS Studio Trial: Para corporações avaliando a ferramenta, existe o período de testes empresariais. É um processo supervisionado, onde os especialistas fornecem uma licença temporária e auxiliam ativamente na primeira configuração e demonstração de retorno de investimento (ROI), analisando o projeto real da empresa.
Importante sobre Segurança da Informação: É comum encontrar buscas por “pvs-studio crack” na internet. Empregar softwares adulterados de qualidade e segurança do código é um paradoxo catastrófico. Arquivos pirateados para ferramentas de compilação são vetores conhecidíssimos de injeção de malware no próprio servidor da empresa (Supply Chain Attack). A segurança da corporação exige a obtenção dos pacotes unicamente através do download oficial no portal oficial.
Instalação e Configuração
O processo de instalação, embora simples nas etapas iniciais, requer conhecimentos sólidos do ecossistema de build para ser plenamente operacionalizado de modo contínuo.
Download e Instalação Básica
Para ambientes Windows, o processo de “pvs studio download” direto do site fornece um instalador MSI. Este pacote não apenas instala o núcleo do motor (Core), mas automaticamente detecta e integra-se às versões do Microsoft Visual Studio instaladas. O desenvolvedor precisa inserir a chave de licenciamento fornecida durante o registro ou avaliação.
No ecossistema PVS-Studio Linux, o processo é nativo e elegante. O software está disponível via repositórios oficiais. Desenvolvedores podem adicionar o repositório utilizando gerenciadores convencionais (APT, YUM, Zypper) e prosseguir com um simples comando, como sudo apt-get install pvs-studio.
Configuração no Projeto (C/C++)
Configurar o ambiente C++ exige a interceptação correta. Utiliza-se um script do sistema, o pvs-studio-analyzer. A rotina mais simples em Linux é invocar o utilitário trace para “escutar” o compilador:
- Limpeza do projeto (
make clean). - Execução monitorada:
pvs-studio-analyzer trace -- make - Processamento dos dados de rastreamento:
pvs-studio-analyzer analyze -o relatorio.log - Conversão para leitura humana:
plog-converter -a GA:1,2 -t html -o relatorio_final.html relatorio.log
Configurando o Supressor de Avisos (Baseline)
Na fase de implantação, a etapa mais crítica é isolar o legado. Executar os comandos de configuração para criar os arquivos .suppress faz com que as centenas de erros anteriores sejam encobertas. A partir de então, os sistemas de CI apenas verificam o “delta”, ou seja, comparam as modificações introduzidas nas PRs contra a linha de base existente.
Vantagens e Limitações
A avaliação justa requer entender em quais esferas a ferramenta brilha e onde o escopo tecnológico impõe certas barreiras compreensíveis.
Vantagens e Pontos Fortes
- A Profundidade Diagnóstica C/C++: É quase indiscutível na indústria que poucos analisadores entendem a intrincada e propensa a erros sintaxe do C++ moderno (C++11/14/17/20) com o nível de precisão deste motor. A capacidade de inferência de tipos e detecção baseada em macros é superior à vasta maioria de ferramentas simples.
- Documentação Espetacular: A cultura de clareza estabelecida pela empresa é lendária. Cada diagnóstico (ex: erro V501) aponta para uma documentação online minuciosamente redigida que mostra: o que o erro significa, por que é perigoso em baixo nível, qual era o código errado e qual a melhor forma de reescrever o código de modo limpo e seguro. Isso torna o software uma poderosa ferramenta educacional para desenvolvedores júnior e plenos.
- Mecanismo de Adoção de Projetos Antigos: Como mencionado, a supressão de base de legado (Baseline suppression) resolve a maior trava que as diretorias de TI enfrentam: o custo imediato de arrumar milhares de erros antigos. A adoção ocorre instantaneamente para códigos novos, diluindo o reparo técnico legado ao longo do tempo.
- Blog e Pesquisa Ativa: A empresa produtora tem um prestígio enorme decorrente de sua pesquisa e do blog onde divulgam artigos verificando projetos open-source gigantes (como o kernel do Linux, Unreal Engine, sistemas operacionais). Esse nível de exposição e engajamento assegura que os motores de análise se mantenham na vanguarda das tendências da linguagem.
Limitações e Desafios
- Escopo Limitado de Linguagens: Embora o suporte de C, C++, C# e Java seja soberbo e abranja as necessidades dos ambientes de missão crítica e back-end corporativo pesado, muitas empresas adotam frameworks poli-linguísticos. A ausência de suporte nativo integrado a linguagens como Python, JavaScript, TypeScript ou Go, requer que a equipe de engenharia adote uma ferramenta complementar em suas esteiras de implantação, segmentando as inspeções de segurança.
- Custo Computacional Alto: As análises profundas de fluxo não são leves. Projetos de vários gigabytes exigirão instâncias de servidores de integração contínua muito mais robustas, o que implica alocações financeiras não apenas na licença, mas também em recursos de nuvem mais parrudos (CPU/RAM).
- Curva de Configuração Inicial (C/C++): Diferentemente de scripts ou utilitários para linguagens interpretadas, a análise de C/C++ nunca é do tipo “plug and play” e exigirá trabalho da equipe DevOps. É preciso harmonizar o sistema de build, as variáveis de ambiente e garantir que todas as macros e dependências estejam no lugar correto para a análise de compilação ter sucesso sem falsos positivos atrelados à ausência de diretórios.
Comparação: PVS Studio vs SonarQube (e outras Alternativas)
Quando profissionais discutem a aquisição do sistema corporativo, os termos PVS studio alternative e o comparativo direto “pvs studio vs sonarqube” dominam os fóruns arquiteturais. É vital entender a dicotomia técnica de propósitos de ambos.
SonarQube e PVS-Studio
O SonarQube da SonarSource é, possivelmente, a plataforma líder global de inspeção contínua de código, englobando um dashboard gerencial fantástico. Contudo, em termos de engenharia, eles servem a esferas diferentes:
- Cobertura Poliglota vs Profundidade Estrita: O SonarQube é espetacular por abranger mais de 30 linguagens em um só portal (incluindo HTML, CSS, JS/TS, Python). Porém, sua força em C e C++ (através de seus próprios plugins) geralmente é considerada mais limitada que os diagnósticos profundos do motor do PVS.
- Complexidade do Diagnóstico: O analisador PVS-Studio encontra padrões lógicos e vazamentos inter-processuais profundamente ocultos, enquanto os linters embutidos tradicionalmente falham nessa minúcia analítica semântica em linguagens compiladas nativamente.
- A Grande Solução: Integração Simbiótica. O cenário ideal na indústria de TI corporativa não é tratá-los como exclusivos. A abordagem arquitetural mais recomendada e comum é usar o SonarQube como o painel central de agregação (dashboard gerencial). A empresa desenvolvedora oferece o “Plugin SonarQube do PVS-Studio”. Ele permite executar o processamento ultraprofundo nativo do PVS e exportar todos os resultados para a tela visual unificada do servidor Sonar. Assim, o gerente visualiza a métrica abrangente com o poder diagnóstico absoluto.
Outras Alternativas
No panorama dos testes SAST, outras ferramentas como Coverity, Klocwork e Checkmarx operam no mesmo quadrante. Elas possuem valores e arquiteturas de integração diferenciadas. O Coverity e Klocwork são gigantes em indústrias automotivas legadas. O grande diferencial atual do PVS-Studio em relação a essas alternativas muitas vezes reside em sua filosofia de licenciamento mais transparente e no fato da ferramenta de integração de IDE ser considerada mais responsiva, ajudando desenvolvedores diretamente enquanto codificam sem precisarem aguardar sempre os relatórios da nuvem.
Dicas e Boas Práticas
Para dominar esta suíte e garantir um retorno real de investimento e de segurança, algumas abordagens metódicas são indispensáveis:
- Institua a Linha de Base no Primeiro Dia: Evite a reação emocional de olhar para mil alertas no projeto. No momento zero, gere e congele os alarmes (Baseline suppress). Foque a equipe inteira na regra: “A partir de hoje, nenhum novo código entra no projeto principal se quebrar o limiar de qualidade estabelecido na integração contínua.”
- Priorização por Nível de Severidade: A ferramenta categoriza falhas tipicamente em níveis (High, Medium, Low). Foque intensamente nos alertas High (falhas catastróficas, desreferenciamentos, estouro de arrays) e nos mapeamentos OWASP. Alertas ‘Low’ costumam ser pequenas sugestões de refatoração ou micro-otimização.
- Mantenha a Ferramenta Atualizada: O time criador libera atualizações frequentes e corrige diagnósticos com velocidade ímpar. Garantir que os servidores de CI e os plugins das IDEs operem nas versões mais recentes minimiza os falsos positivos e garante detecção perante às listagens CVE recém-catalogadas na web.
- Invista Tempo na Compreensão dos Diagnósticos: Quando o sistema indicar um erro V-XYZ misterioso, clique no link de ajuda. A documentação explica casos obscuros da documentação formal das linguagens C++ ou C#. Isso promoverá o avanço intelectual da equipe a longo prazo, educando o time sobre comportamentos indefinidos (“Undefined Behavior” – UB).
- Configurações Exclusivas: Utilize as opções de configuração para ignorar bibliotecas de terceiros nativas (arquivos na pasta
vendor/ou diretórios de inclusão global do Linux). O analisador não deve gastar preciosas horas de processamento testando o código-fonte estabilizado de bibliotecas abertas como Boost ou Qt, mas focando exclusivamente no código autoral de sua empresa.
Solução de Problemas Comuns
Mesmo as arquiteturas de automação mais impecáveis passam por percalços na rotina de compilações. Solucionar gargalos na fase de adoção aumenta substancialmente o fluxo produtivo.
- Falsos Positivos Intrusos: Se o motor de análise continuamente relatar erro sobre uma macro específica desenvolvida em sua organização, ou sobre um design pattern peculiar ao qual ele reage negativamente, utilize o mecanismo avançado de comentários no código ou regras no arquivo XML de configuração. Você pode instruir a ferramenta a ignorar uma família de diagnósticos inteira caso não se alinhe às diretrizes restritas de arquitetura da corporação.
- Erros de Parseamento em C/C++ (“Não foi possível encontrar arquivo.h”): Este é o erro clássico de implementação do C++. Se os scripts do software não conseguirem extrair os caminhos que seu arquivo
MakefileouCMakeLists.txtenvia ao compilador nativo (ex: não encontrando a-I/usr/local/include), a análise não pode proceder à construção da árvore sintática. Resolva garantindo que a compilação local monitorada ocorra inteiramente “limpa” para que os utilitários capturem todos os subcomandos perfeitamente. - Lentidão Extrema em Builds de CI/CD: Se a análise está adicionando horas no tempo total de pipeline do seu ambiente GitLab ou Jenkins, o gargalo comum reside na alocação de núcleos do servidor conteinerizado. Por padrão, a configuração de build da integração pode estar limitando a tarefa a um núcleo (thread). Certifique-se de invocar o analisador de comando especificando explicitamente os jobs (por exemplo,
-j8para 8 threads paralelos).
✅ Vantagens do PVS-Studio
- Redução de bugs – Encontra erros antes da produção
- Melhoria de segurança – Identifica vulnerabilidades críticas
- Economia de tempo – Detecta problemas em minutos
- Código mais limpo – Sugere otimizações inteligentes

Compatibilidade e Requisitos do Sistema
Para entregar sua capacidade de inspeção em variadas arquiteturas, a plataforma precisa suportar um ecossistema gigantesco de compiladores, sistemas e ferramentas de montagem.
Sistemas Operacionais Suportados
- Windows: Suporte integral ao ambiente Microsoft, cobrindo compilações feitas nativamente e através de ferramentas como MSBuild.
- Linux: O PVS-Studio Linux suporta as principais distribuições corporativas, como Ubuntu, Debian, Red Hat Enterprise, CentOS e SUSE, analisando binários no próprio servidor de compilação contínua.
- macOS: Suporte nativo para desenvolvedores do ecossistema Apple, operando tanto em chips Intel quanto na moderna arquitetura Apple Silicon (M1/M2/M3).
Suporte a Compiladores e Construções
A compatibilidade com compiladores vai muito além dos utilitários padrões. Ele integra de maneira nativa os seguintes compiladores de C e C++:
- GCC (GNU Compiler Collection)
- Clang / LLVM
- Microsoft Visual C++
- Compiladores dedicados a embarcados: Keil, IAR, ARM Compiler, TI ARM, MinGW, entre outros.
Os sistemas de build (montagem) compreendidos automaticamente incluem: CMake, Ninja, Make, MSBuild, Gradle e Maven (para Java e C#).
Requisitos Mínimos Recomendados
A análise estática moderna requer processamento massivo. Os requisitos do sistema escalam proporcionalmente ao tamanho do projeto sendo analisado.
- Processador: Múltiplos núcleos são essenciais. Recomenda-se um processador moderno com 8 núcleos ou mais, pois a ferramenta escala o processo de parseamento por threads.
- Memória RAM: O processo consome muita RAM, especialmente na geração e manuseio de árvores sintáticas. O mínimo funcional é 8 GB, mas 16 GB a 32 GB é fortemente recomendado para bases de código superiores a 500.000 linhas.
- Armazenamento: Instalação mínima requer em torno de 2 GB a 3 GB, mas é recomendável o uso de discos de estado sólido (SSD) ultrarrápidos, devido à intensa taxa de leitura do código-fonte e escrita de cache.
Onde Baixar com Segurança?
Para a versão original e licenciada do PVS-Studio:
🔗 Ativador Crackeado – PVS-Studio
Como Instalar o PVS-Studio em Português
Passo 1:
Acesse o Site Oficial – Visite Ativador Crackeado
Passo: 2
Faça o Download – Selecione a versão para seu sistema
Passo: 3
Execute o Instalador – Clique duplo no arquivo baixado
Passo: 4:
Aceite os Termos – Concorde com o contrato de licença
Passo: 5
Escolha Idioma – Selecione “Português“
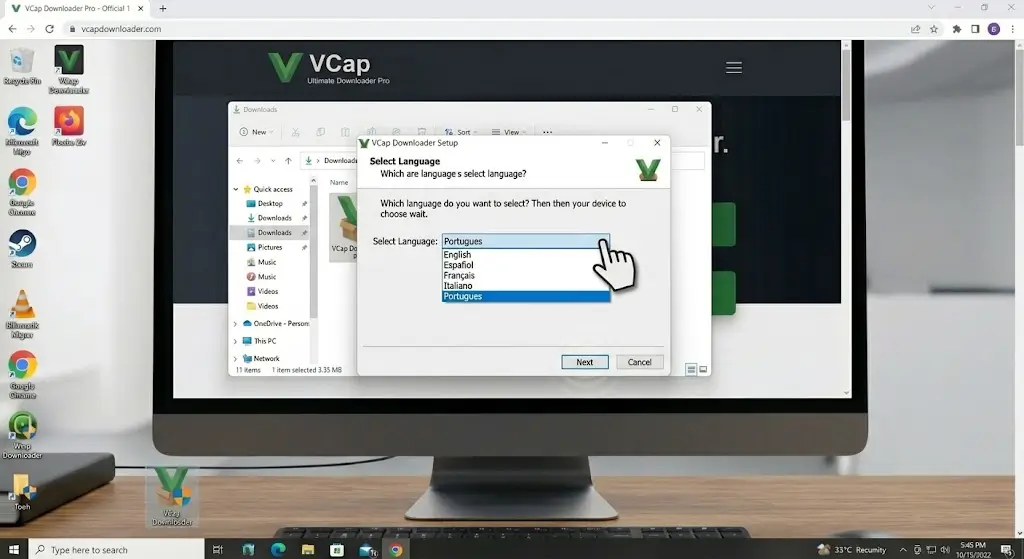
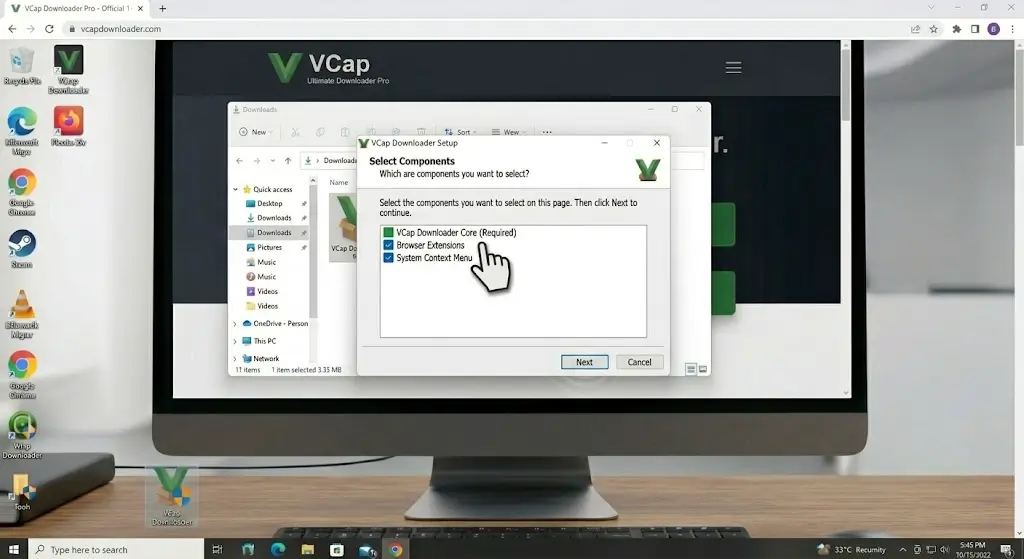
Passo: 6
Selecione Componentes – Marque as integrações necessárias
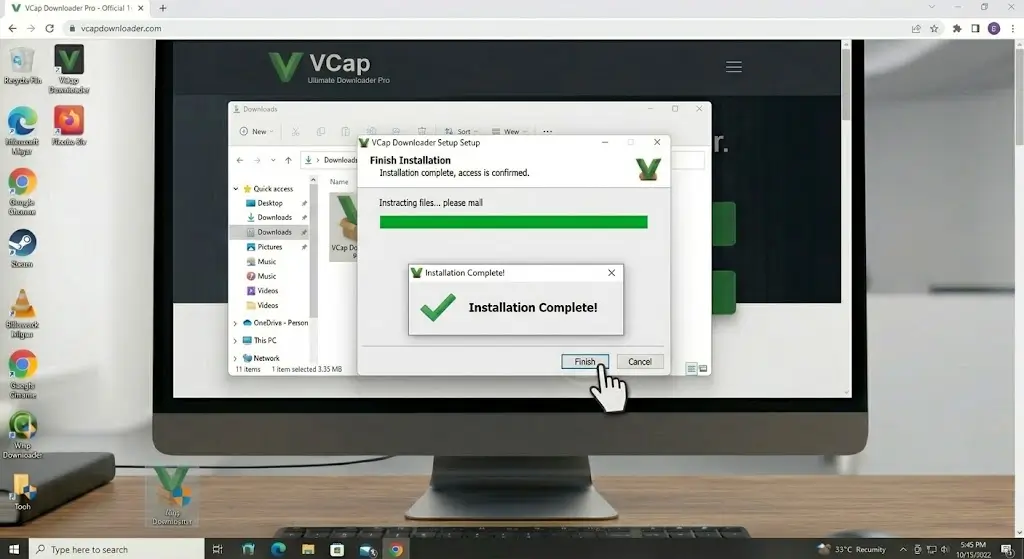
Passo: 7
Conclua a Instalação – Aguarde o processo finalizar
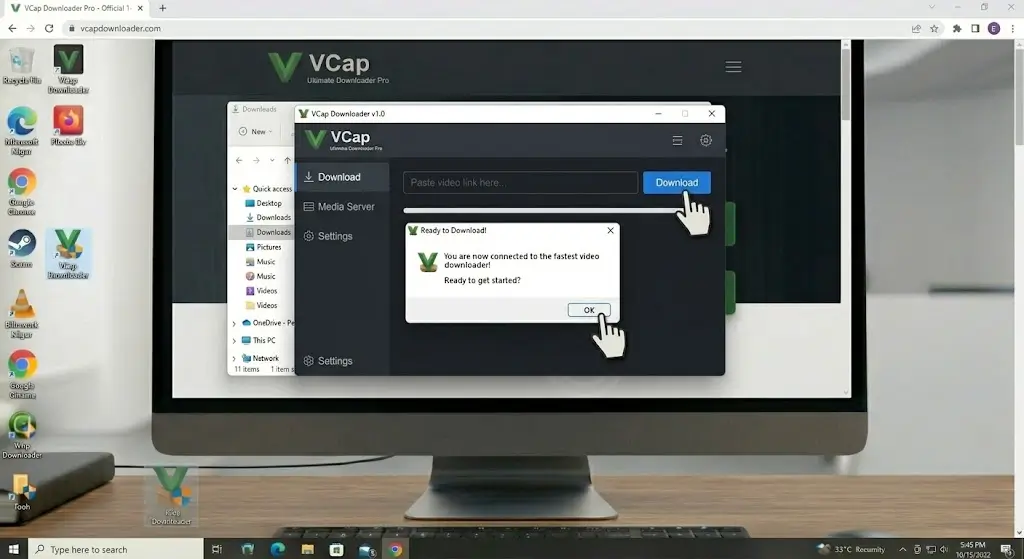
Passo: 8
Inicie o PVS-Studio – Integre com sua IDE favorita
Conclusão:
Assegurar a integridade do ciclo de vida no desenvolvimento de projetos de alto desempenho corporativo vai muito além do simples processo de compilação sem falhas técnicas sintáticas. Falhas escondidas em diretrizes arquiteturais e comportamentos não definitivos geram vulnerabilidades letais no mundo de hoje.
O PVS-Studio, operando de modo robusto e implacável em seus diagnósticos sintáticos e semânticos, cimenta-se como uma infraestrutura quase obrigatória para equipes profissionais de C, C++, C# e Java. Com suporte transversal — compreendendo desde desktops Windows até complexas orquestrações servidoras via PVS-Studio Linux, as opções oferecidas garantem adaptabilidade corporativa de nível de classe mundial.
Quer seu time busque aderência estrita a normativas internacionais de indústrias como automotiva (MISRA) ou esteja apenas procurando estancar as dores de bugs intermináveis antes das implantações em produção web seguras, esta suíte de ferramentas entregará valor imensurável, retornando rapidamente seu investimento ao barrar preventivamente os erros críticos da fase técnica de codificação.